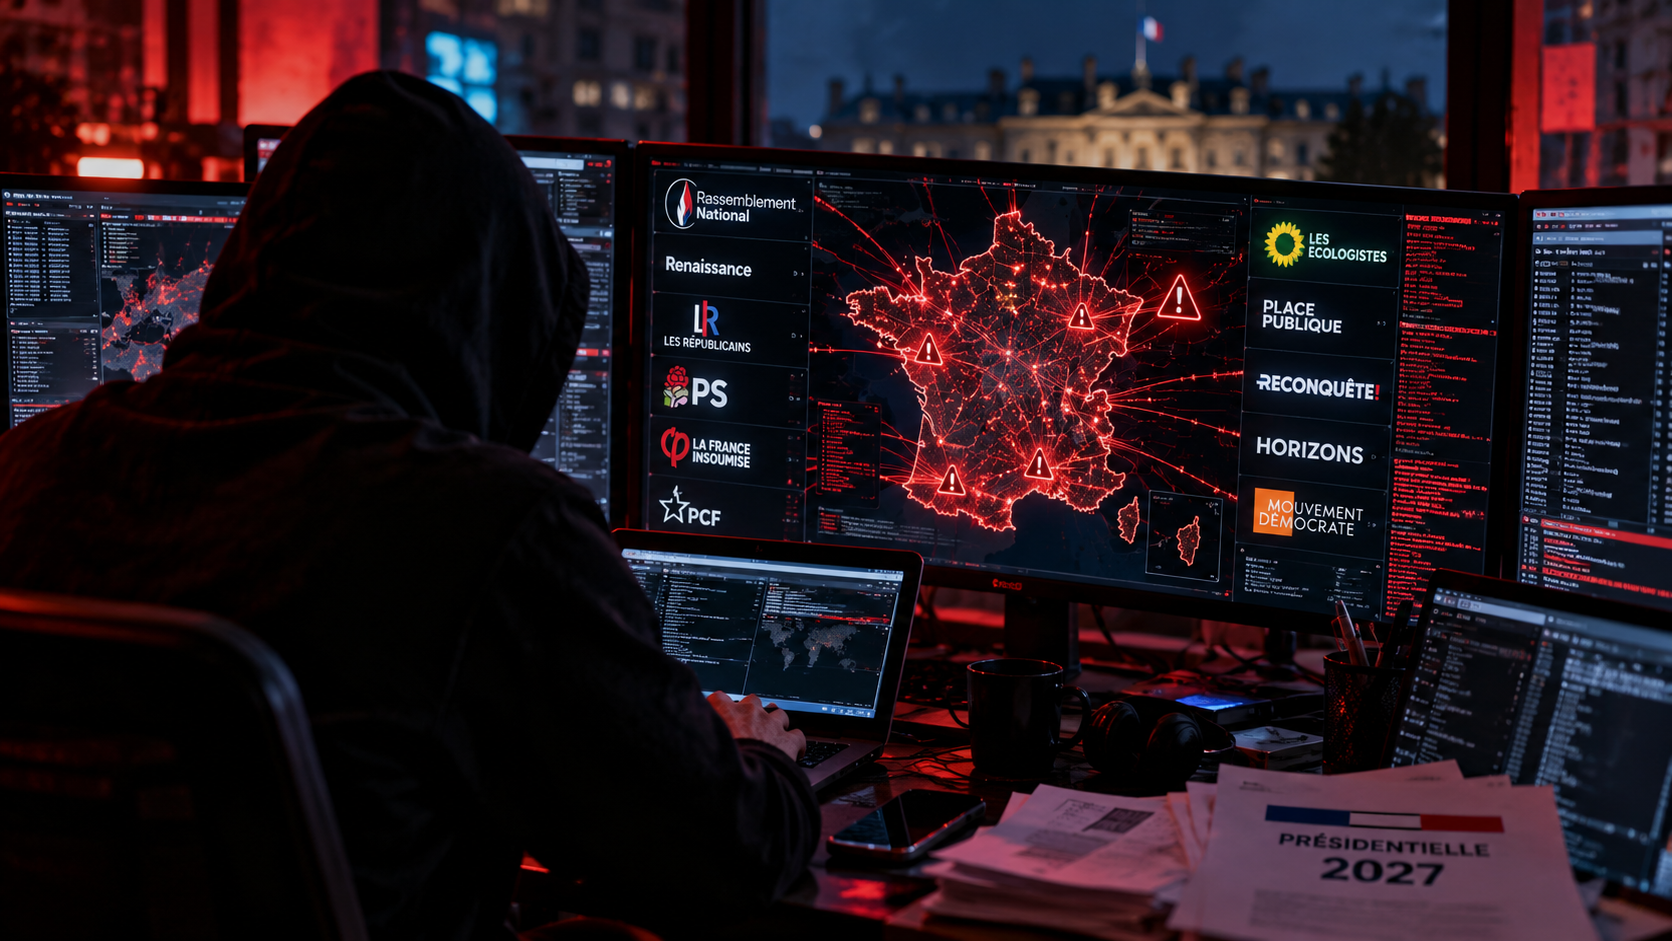
Du Parti communiste aux Républicains, de La France insoumise à Renaissance, les révélations de piratages et les revendications de vols de données se multiplient à l’approche de l’élection présidentielle de 2027. Derrière cette succession d’incidents, une question dépasse les clivages partisans. Les organisations qui prétendent gouverner le pays sont-elles suffisamment préparées à protéger les informations personnelles des citoyens qui leur font confiance ?
Il y a quelque chose de profondément inquiétant dans la succession des affaires de cybersécurité qui touchent les formations politiques françaises. En quelques semaines, des sites ont été détournés, des plateformes électorales perturbées et des fichiers de militants ou de sympathisants présentés comme compromis. Certaines attaques sont reconnues par leurs victimes. D’autres reposent sur les seules déclarations de pirates, parfois formellement démenties par les organisations concernées. Mais leur accumulation révèle au minimum une exposition croissante des infrastructures numériques de la vie politique.
L’affaire est d’autant plus sensible qu’elle survient à quelques mois de l’élection présidentielle de 2027. Les partis disposent aujourd’hui de quantités considérables d’informations sur leurs adhérents, leurs donateurs, leurs bénévoles et leurs sympathisants. Derrière chaque inscription à une lettre d’information, chaque participation à une consultation ou chaque don, il existe potentiellement une donnée permettant de relier une personne à une conviction politique. Ces informations ne sont pas anodines. Elles peuvent servir à identifier, à contacter, à profiler et parfois à intimider.
Ce qui se joue dépasse donc largement la sécurité de quelques sites Internet. C’est la confidentialité de l’engagement politique lui-même qui est en question.
Un mois d’octobre marqué par une succession d’incidents
La séquence s’ouvre notamment le 9 octobre, lorsqu’une attaque par saturation perturbe la plateforme de vote utilisée dans le cadre d’une consultation politique associant le Parti socialiste, Place publique et la Gauche républicaine et socialiste. Ce type d’attaque, généralement désigné par le sigle DDoS, consiste à submerger un service informatique de requêtes afin de le rendre inaccessible ou difficilement utilisable. Il ne signifie pas nécessairement que des pirates ont pénétré les systèmes ou dérobé des données. Mais lorsqu’il vise un dispositif de participation politique, il peut empêcher des citoyens de s’exprimer et compromettre la confiance dans le processus.
Le 16 octobre, c’est au tour des Républicains d’être confrontés à un incident d’une autre nature. Le site du parti est détourné, tandis que des pirates revendiquent également une extraction de données. La formation politique conteste cette dernière affirmation. La distinction est essentielle. La modification non autorisée d’un site constitue déjà un incident de sécurité, mais elle ne démontre pas à elle seule que les fichiers internes ont été consultés ou copiés.
Quelques jours plus tard, le Parti communiste français reconnaît à son tour un incident de sécurité. Selon les informations relayées par French Breaches, près de 190 000 personnes pourraient être concernées. Le PCF annonce une plainte et une coopération avec l’Agence nationale de la sécurité des systèmes d’information. Le volume avancé doit être considéré avec prudence tant que le périmètre exact des données compromises n’a pas été établi publiquement.
Les 24 et 25 octobre, deux autres formations se retrouvent au cœur de revendications particulièrement sensibles. Renaissance, le parti présidé par Gabriel Attal, est visé par une annonce faisant état de 4,1 millions de données extraites. Le mouvement conteste l’existence d’une intrusion et évoque une collecte automatisée d’informations publiques. La France insoumise fait également l’objet d’une revendication de fuite, mais Manuel Bompard conteste la divulgation de données personnelles non publiques.
Ces démentis ne suffisent pas à clore les interrogations, pas plus que les affirmations des pirates ne suffisent à démontrer une compromission. C’est précisément dans cet espace entre revendication, communication politique et expertise technique que doit s’exercer le travail journalistique.
Des attaques qui ne datent pas d’octobre
Ce mois d’octobre n’est pourtant pas un commencement. Il s’inscrit dans une série d’incidents qui ont déjà touché plusieurs organisations politiques au cours de l’année.
Le 7 mai 2026, un pirate revendique le vol de données provenant d’Action populaire, la plateforme de mobilisation de La France insoumise. Il affirme avoir obtenu 120 000 adresses électroniques, 20 000 numéros de téléphone et des éléments issus de la messagerie interne. Le mouvement dément la compromission revendiquée de ses fichiers, tout en reconnaissant avoir subi plusieurs attaques informatiques. L’affaire illustre la difficulté à établir publiquement l’ampleur réelle d’une fuite lorsque les éléments techniques demeurent entre les mains des organisations concernées, des enquêteurs et des auteurs présumés.
Le 21 juillet, le Rassemblement national est à son tour visé. Des pages de son site officiel sont modifiées, notamment celles présentant les responsables du parti. Des pirates revendiquent également l’obtention de données concernant des candidats et des responsables politiques. Le RN reconnaît un incident, dépose plainte, mais conteste l’existence d’une exposition massive de ses fichiers. Une enquête judiciaire est ouverte. Le même jour, le compte X de Marine Le Pen est compromis et utilisé pour promouvoir une cryptomonnaie. Le parti indique qu’aucun lien n’est établi entre les deux événements.
Ces affaires montrent que les risques ne concernent ni une seule famille politique ni une seule catégorie d’infrastructure. Un site institutionnel, un compte personnel, une plateforme de mobilisation ou un système de vote peuvent être attaqués pour des raisons et avec des conséquences très différentes.
Les autres formations, notamment Reconquête, Les Écologistes ou Horizons, doivent naturellement entrer dans le périmètre d’une investigation nationale. Mais aucune attaque récente les concernant ne peut être présentée comme établie sans documentation supplémentaire. Il faut également distinguer les cyberattaques des manquements à la réglementation sur les données personnelles. Une collecte irrégulière, même sanctionnée par la CNIL, ne constitue pas nécessairement un piratage.
Des millions de données potentielles et une question fondamentale sur la vie privée
L’un des aspects les plus préoccupants de ces affaires tient à la nature des informations susceptibles d’être exposées. Un fichier politique n’est pas une simple liste de contacts commerciaux. Il peut révéler des engagements, des convictions, des habitudes de participation et parfois des informations sur les proches ou les activités locales d’une personne.
Dans l’affaire du PCF, les données évoquées comprennent notamment des identités, des coordonnées postales, des numéros de téléphone et des adresses électroniques. Le parti précise qu’aucune donnée bancaire n’a été compromise à ce stade des investigations. Il appelle néanmoins ses adhérents et sympathisants à la vigilance face aux tentatives d’hameçonnage.
Cette précaution n’a rien d’accessoire. Lorsqu’un individu malveillant dispose du nom, du numéro de téléphone et de l’affiliation politique présumée d’une personne, il peut construire des messages particulièrement crédibles. Il peut se faire passer pour un responsable local, un organisateur de réunion, un service administratif ou une équipe chargée de la collecte de dons. La victime ne reçoit plus un message suspect envoyé au hasard. Elle reçoit une sollicitation qui semble correspondre à ses engagements.
Les conséquences peuvent aller bien au-delà des escroqueries financières. Dans une démocratie, chacun doit pouvoir soutenir un parti, assister à une réunion ou faire un don sans craindre que ses convictions soient rendues publiques contre sa volonté. C’est précisément pour cette raison que le règlement général sur la protection des données accorde une protection renforcée aux informations révélant les opinions politiques.
La question est donc aussi celle de la liberté d’engagement. Si les citoyens commencent à considérer qu’une inscription dans un fichier militant les expose à des risques de divulgation, c’est l’ensemble de la participation politique qui peut en souffrir.
Des pirates qui exploitent aussi la visibilité médiatique
Selon les informations publiées par French Breaches et reprises par la presse, plusieurs revendications du week-end des 24 et 25 octobre sont attribuées à un acteur utilisant le pseudonyme ChimeraZ. Le même nom apparaît dans d’autres affaires de cybersécurité.
Cette répétition mérite une investigation approfondie, mais elle ne démontre pas à elle seule que toutes les opérations ont été réalisées par une seule personne ni qu’elles relèvent d’une stratégie coordonnée. Dans l’univers de la cybercriminalité, les pseudonymes peuvent être partagés, imités ou utilisés pour accroître la notoriété d’une revendication.
Il faut également comprendre l’intérêt que représente une organisation politique pour un pirate. L’attaque d’un commerce ou d’une entreprise peut procurer un bénéfice financier. Celle d’un parti peut offrir, en plus, une visibilité médiatique immédiate. Une simple revendication concernant des millions de données peut devenir une affaire nationale avant même que la réalité technique de l’intrusion soit établie.
La communication fait ainsi partie du phénomène. Le pirate cherche parfois autant à faire parler de lui qu’à exploiter les informations qu’il prétend posséder. Et les formations politiques se retrouvent dans une position délicate. Elles doivent informer sans alimenter inutilement la panique, démentir les affirmations infondées sans minimiser les incidents réels et préserver la confidentialité des investigations sans donner l’impression de dissimuler des informations.
Le numérique politique, un secteur devenu stratégique
La transformation numérique des partis français s’est considérablement accélérée. Les campagnes reposent désormais sur des plateformes d’inscription, des logiciels de mobilisation, des systèmes de collecte de dons, des bases de contacts, des services de messagerie et des outils de communication automatisée.
Une grande partie de ces infrastructures est développée ou exploitée par des prestataires extérieurs. Cette organisation n’est pas problématique en elle-même, mais elle multiplie les relations techniques et contractuelles à sécuriser. Une organisation peut protéger correctement son site principal tout en conservant des faiblesses dans une ancienne application, un compte administrateur, un service de messagerie ou un outil utilisé par quelques bénévoles.
La cybersécurité ne se réduit donc pas à l’installation d’un logiciel de protection ou au choix d’un hébergeur. Elle suppose une organisation permanente, une gestion rigoureuse des accès, des sauvegardes vérifiées, des audits réguliers et une capacité à réagir rapidement en cas d’incident.
Elle suppose aussi une répartition claire des responsabilités. Le responsable du traitement doit pouvoir démontrer qu’il a pris les mesures appropriées pour protéger les données. Le délégué à la protection des données doit pouvoir exercer ses missions avec indépendance. Les prestataires doivent respecter leurs obligations contractuelles et réglementaires. Quant aux dirigeants politiques, ils ne peuvent considérer la sécurité des fichiers comme une question exclusivement technique, déconnectée de leurs responsabilités.
Il serait cependant abusif de conclure qu’une organisation attaquée a nécessairement été négligente. Même des systèmes correctement protégés peuvent subir des tentatives d’intrusion. Ce sont les circonstances précises, les mesures préexistantes et la gestion de l’incident qui permettent d’apprécier les éventuelles responsabilités.
La présidentielle de 2027 ouvre une période de vulnérabilité particulière
À mesure que l’échéance présidentielle approche, les organisations politiques vont intensifier leurs activités numériques. Les campagnes devront recruter des bénévoles, collecter des dons, coordonner leurs responsables territoriaux, organiser leurs déplacements et communiquer avec des centaines de milliers, parfois des millions, de citoyens.
Ces activités produisent de nouveaux flux de données et multiplient les points d’accès aux systèmes d’information. Elles créent également des occasions supplémentaires pour des acteurs malveillants de tenter des opérations de fraude, de perturbation ou de divulgation.
La France connaît déjà les conséquences politiques que peut provoquer la diffusion de documents obtenus illégalement. En 2017, les MacronLeaks avaient montré comment une opération de piratage et de publication pouvait s’inscrire dans les derniers jours d’une campagne électorale, au moment où la vérification des informations devient particulièrement difficile.
En 2027, le risque ne se limitera pas nécessairement au vol de correspondances internes. Des fichiers authentiques pourraient être utilisés pour fabriquer des messages frauduleux. Des données anciennes pourraient être présentées comme nouvelles. Des informations exactes pourraient être mélangées à des documents falsifiés. Des plateformes de mobilisation pourraient être rendues temporairement indisponibles au moment où les équipes en ont le plus besoin.
Il ne s’agit pas d’affirmer que ces scénarios vont se produire, mais de constater qu’ils correspondent à des risques connus que les organisations politiques doivent anticiper.
L’attaque du 9 octobre contre la plateforme de vote de la primaire sociale-démocrate en donne une illustration concrète. Selon les organisateurs, environ 140 000 personnes étaient appelées à participer. Les ralentissements ont conduit à prolonger le scrutin de vingt-quatre heures, jusqu’au dimanche 11 octobre à 18 heures. Le Parti socialiste affirme que l’intégrité des votes enregistrés n’a pas été compromise. L’incident a néanmoins eu un effet réel sur l’organisation du processus et sur les conditions de participation.
Cette distinction est importante. Il n’est pas nécessaire de modifier un seul bulletin pour perturber un scrutin électronique. Il suffit parfois d’empêcher une partie des électeurs d’accéder normalement à la plateforme.
La souveraineté numérique commence aussi dans les partis
Ces événements posent enfin une question plus large, celle de la dépendance des organisations politiques à leurs infrastructures numériques et aux entreprises qui les exploitent.
La souveraineté numérique ne peut pas se résumer à la nationalité d’un hébergeur. Elle suppose de maîtriser les accès aux données, de connaître les sous-traitants, de pouvoir auditer les systèmes, de conserver la possibilité de changer de prestataire et de disposer d’une véritable autonomie opérationnelle en cas de crise.
Un parti peut héberger ses données en France tout en dépendant d’outils étrangers pour l’authentification, les communications ou l’administration de ses services. Inversement, un hébergement étranger ne suffit pas à démontrer une absence de protection. La question déterminante est celle des garanties juridiques, techniques et organisationnelles réellement mises en œuvre.
Les formations politiques qui réclament davantage de souveraineté pour le pays ont donc, elles aussi, intérêt à rendre compte de la manière dont elles organisent leur propre autonomie numérique. Non pour leur imposer une obligation d’infaillibilité, mais parce que la confiance publique exige un minimum de cohérence entre les principes défendus et les pratiques mises en œuvre.
Cette exigence doit s’appliquer à tous, sans distinction partisane. Les données d’un sympathisant communiste ne méritent pas moins de protection que celles d’un électeur du Rassemblement national. Les coordonnées d’un bénévole de Renaissance ne sont pas moins sensibles que celles d’un militant de La France insoumise. Et les citoyens qui soutiennent de petites formations politiques doivent bénéficier des mêmes garanties fondamentales.
Octobre noir ou avertissement avant 2027 ?
Il faudra encore du temps pour établir le bilan exact des incidents de ce mois d’octobre. Certaines investigations sont en cours. Des revendications restent contestées. Les volumes annoncés ne correspondent pas nécessairement à des données inédites ou effectivement dérobées. Rien ne permet, à ce stade, de conclure que toutes ces affaires relèvent d’une opération coordonnée contre la démocratie française.
Mais attendre une catastrophe majeure pour prendre le sujet au sérieux serait une erreur.
La succession des incidents révèle déjà que les infrastructures politiques constituent des cibles visibles, que leur perturbation peut avoir des conséquences concrètes et que les données de citoyens engagés représentent un enjeu de sécurité particulièrement sensible.
La présidentielle de 2027 se prépare dans les permanences, les réunions publiques, les déplacements et les débats. Elle se prépare désormais aussi dans des bases de données, des applications, des serveurs et des réseaux dont la sécurité conditionne une partie du fonctionnement des campagnes.
On demande aux Français de faire confiance aux partis pour défendre leurs intérêts, protéger leurs libertés et parfois administrer le pays. Il n’est donc pas illégitime de leur demander, en retour, de démontrer qu’ils sont capables de protéger les informations personnelles qui leur sont confiées.
Car derrière les millions de lignes informatiques évoquées dans les revendications de piratage, il n’y a pas seulement des fichiers. Il y a des citoyens, leurs engagements, leurs convictions et leur droit de participer librement à la vie démocratique.
Et c’est peut-être là que se trouve le véritable enjeu de cet octobre noir. La sécurité numérique n’est plus une question secondaire réservée aux informaticiens. Elle est devenue l’une des conditions de la confiance démocratique.
Article fondé sur les informations publiques consultées au 27 octobre 2026. Les revendications de vol de données contestées par les partis sont présentées comme telles. Sources principales citées dans le corps de l’article, notamment AFP, Le Monde, Public Sénat, TF1 Info, RTL et les communications officielles des formations concernées.